Pendant deux ans, les séminaires de conformité ont vendu la même date : le 2 août 2026, jour où le règlement européen sur l'IA deviendrait enfin contraignant pour les systèmes à haut risque. Des feuilles de route ont été bâties dessus, des budgets votés, des audits facturés. Le 24 juillet 2026, neuf jours avant l'échéance, le Journal officiel de l'Union européenne publiait le texte qui la faisait sauter.
Cette enquête ne cherche pas à dire si la réglementation européenne est bonne ou mauvaise. Elle répond à une question opérationnelle que la plupart des directions posent mal : au 5 septembre 2026, qu'est-ce qui oblige réellement une entreprise française qui déploie de l'IA, qu'est-ce qui a été effectivement sanctionné, et où le droit reste-t-il indéterminé ? Les trois réponses ne pointent pas dans la même direction.
L'enquête en 30 secondes
Que s'applique réellement à une entreprise française au 5 septembre 2026 ?
Le règlement (UE) 2024/1689, dit AI Act, est entré en vigueur le 1er août 2024. Son article 113 organise une application par vagues, et c'est cette mécanique — pas le texte lui-même — qui détermine ce qui vous oblige aujourd'hui.
Trois vagues sont passées. Depuis le 2 février 2025, les pratiques interdites de l'article 5 s'appliquent : notation sociale, exploitation des vulnérabilités, reconnaissance des émotions au travail et dans l'éducation, moissonnage non ciblé d'images faciales. La même date a rendu applicable l'article 4, dit de littératie en IA, qui impose de veiller à un niveau suffisant de connaissance chez les personnes chargées d'utiliser ces systèmes.
Depuis le 2 août 2025, le chapitre V sur les modèles à usage général, le chapitre VII sur la gouvernance et l'essentiel du chapitre XII sur les sanctions sont applicables. C'est la date à partir de laquelle le régime répressif existe juridiquement : 35 millions d'euros ou 7 % du chiffre d'affaires mondial annuel pour les pratiques interdites, 15 millions ou 3 % pour la plupart des autres manquements, 7,5 millions ou 1 % pour la fourniture d'informations inexactes aux autorités — le montant le plus élevé étant retenu.
Depuis le 2 août 2026, enfin, l'article 50 impose la transparence : informer l'utilisateur qu'il parle à une machine, marquer les contenus de synthèse dans un format lisible par machine, signaler les hypertrucages et les textes d'information publiés sans relecture humaine. Le marquage machine des systèmes déjà commercialisés bénéficie d'un sursis jusqu'au 2 décembre 2026.
Ce qui n'est pas applicable, en revanche, est exactement ce que la plupart des plans de conformité avaient placé en tête de liste.
Le calendrier réel de l'AI Act après le règlement omnibus de juillet 2026
Entrée en vigueur
Le règlement (UE) 2024/1689 entre en vigueur. Aucune obligation n'est encore exigible : l'article 113 échelonne l'application sur plusieurs années.
Pourquoi le calendrier a-t-il sauté neuf jours avant l'échéance ?
Le règlement (UE) 2026/1744 du 8 juillet 2026 — volet IA du paquet dit omnibus numérique — modifie l'AI Act ainsi que les règlements (UE) 2018/1139 sur l'aviation civile et (UE) 2023/1230 sur les machines. Il a été adopté par le Parlement européen le 26 mars 2026 par 569 voix contre 45 et 23 abstentions, publié au Journal officiel le 24 juillet et entré en vigueur le 27.
Le motif officiel n'est pas idéologique, il est technique : les normes harmonisées n'existent pas. L'article 40 de l'AI Act attache la présomption de conformité aux seules normes dont les références ont été publiées au Journal officiel. Le comité technique conjoint CEN-CENELEC JTC 21, chargé de les produire, devait livrer pour août 2025. En juin 2026, aucune de ses normes n'avait été citée au Journal officiel, et le comité visait la fin 2026 pour ses livrables prioritaires. Exiger la conformité à un référentiel inexistant est intenable, et la Commission l'a reconnu.
Le mécanisme retenu mérite d'être lu précisément, parce qu'il a été mal relayé. Le report n'est pas un calendrier fixe : l'article 113 modifié conditionne l'application à une confirmation par la Commission de la disponibilité des normes, avec un délai de six mois pour les systèmes de l'annexe III et de douze mois pour ceux de l'annexe I. Le 2 décembre 2027 et le 2 août 2028 sont des plafonds, pas des rendez-vous : une confirmation anticipée avancerait mécaniquement l'échéance.
Le texte n'est d'ailleurs pas un simple report. Il ajoute à l'article 5 une interdiction immédiate visant les systèmes générant ou manipulant des images intimes non consenties et du matériel d'abus sexuel sur mineurs. Il étend aux entreprises de moyenne capitalisation les allégements réservés aux PME. Il assouplit l'article 4, dont l'obligation de littératie passe d'une exigence de garantie à un devoir d'accompagnement. Et il confie au Bureau européen de l'IA une compétence exclusive sur les très grands modèles. Dans son exposé des motifs du 19 novembre 2025, la Commission chiffrait les économies attendues du paquet entre 297,2 et 433,2 millions d'euros, et indiquait que le Bureau de l'IA aurait besoin de 53 équivalents temps plein, dont 15 par redéploiement interne — soit 38 recrutements pour superviser l'ensemble des modèles à usage général du marché européen.
Le RGPD s'efface-t-il derrière le règlement sur l'IA ?
C'est l'erreur de raisonnement la plus coûteuse du moment, et la CNIL l'a écartée sans détour dans ses questions-réponses publiées le 12 juillet 2024 et mises à jour le 17 août 2026 pour intégrer l'omnibus : le règlement sur l'IA ne remplace pas les exigences du RGPD.
Les deux textes ne mesurent pas la même chose. L'AI Act encadre des systèmes selon leur niveau de risque. Le RGPD encadre des traitements de données personnelles, quel que soit l'outil. Dans la majorité des déploiements d'entreprise — un assistant conversationnel branché sur une base clients, un outil de tri de candidatures, un moteur de recommandation — les deux s'appliquent cumulativement. Le report de décembre 2027 ne libère donc à peu près rien : base légale, minimisation, information des personnes, réponse aux demandes d'accès et analyse d'impact restent exigibles aujourd'hui. La CNIL note que cette analyse d'impact et la documentation exigée par l'AI Act peuvent tenir dans un document unique.
Un point tranché par le Comité européen de la protection des données mérite l'attention des directions techniques. Dans son avis 28/2024 du 17 décembre 2024, le CEPD a considéré qu'un modèle entraîné sur des données personnelles ne peut pas être présumé anonyme. L'anonymat s'apprécie au cas par cas, selon deux critères cumulatifs : la probabilité d'extraire directement des données personnelles du modèle doit être insignifiante, y compris par inférence d'appartenance ou inversion, et les requêtes ne doivent pas restituer de données identifiantes, même involontairement. Un modèle affiné sur des dossiers clients n'est pas, par construction, sorti du champ du RGPD.
Reste la question de l'entraînement. La position française est plus permissive que sa réputation et plus exigeante que ce qu'on en retient. Le 19 juin 2025, la CNIL a publié ses recommandations sur l'intérêt légitime comme base légale du développement de systèmes d'IA : dans le prolongement de l'avis du CEPD, elle confirme que l'entraînement ne requiert pas systématiquement le consentement, sous réserve du test en trois étapes et de garanties renforcées — exclusion de certaines catégories de données, transparence accrue, droit d'opposition effectif, pseudonymisation. Sur le moissonnage de données en ligne, le procédé n'est pas interdit mais encadré : choix des sources, respect des protocoles d'exclusion, opposition praticable. Le point de conformité le plus scruté n'est pas la collecte, c'est la documentation des choix de conception. Le 22 juillet 2025, trois recommandations complémentaires ont été finalisées sur l'applicabilité du RGPD aux modèles, l'annotation des données et la sécurité du développement.
Quelles sanctions ont réellement été prononcées contre des systèmes d'IA ?
Aucune au titre de l'AI Act. Toutes au titre du RGPD. C'est le fait le plus utile de cette enquête.
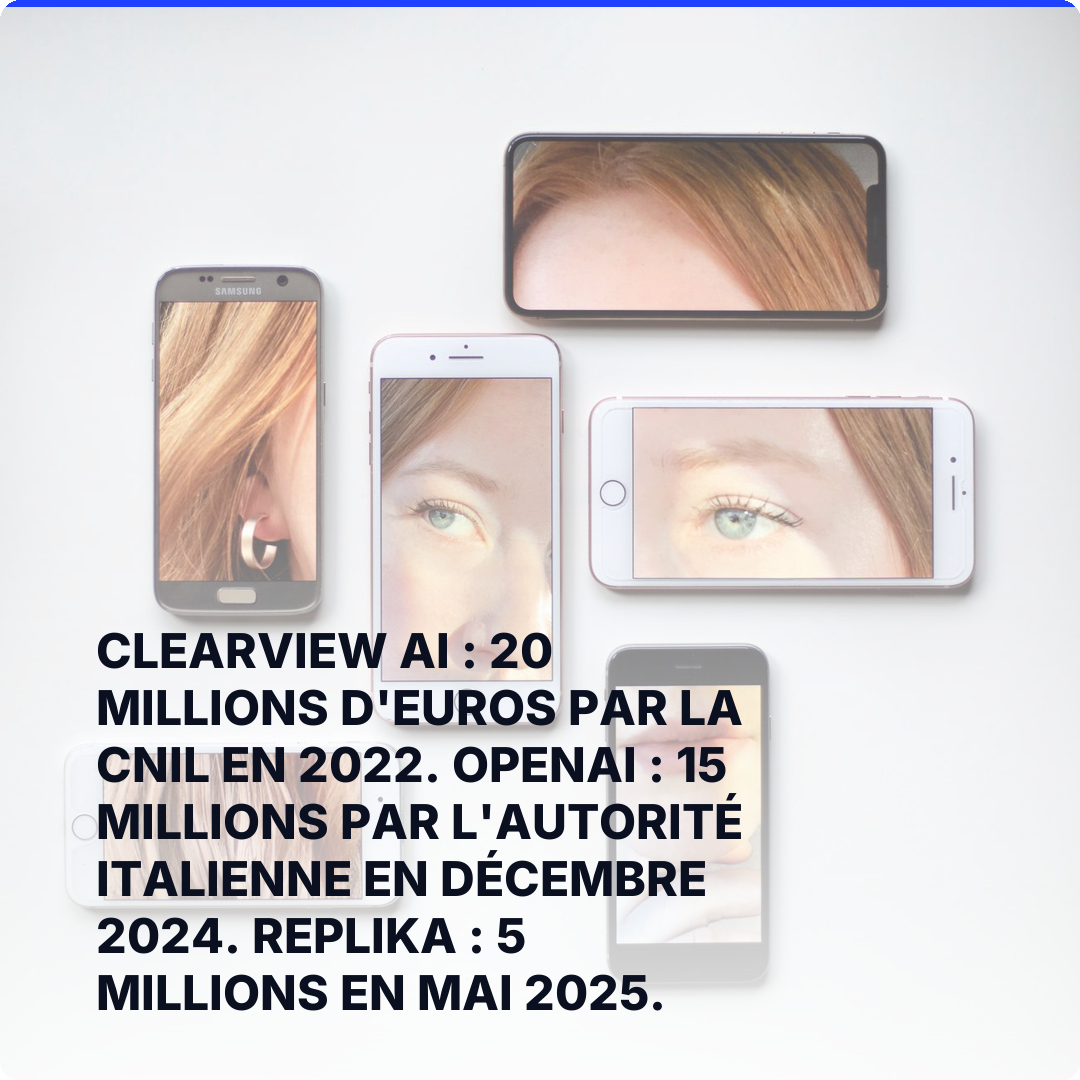
La CNIL a sanctionné Clearview AI le 20 octobre 2022 : 20 millions d'euros, le plafond applicable, pour la collecte d'images de visages sur le web ouvert sans base légale, assortie d'une injonction de cesser et d'une astreinte de 100 000 euros par jour de retard. L'autorité italienne a infligé 15 millions d'euros à OpenAI le 20 décembre 2024, pour traitement de données d'utilisateurs sans base légale adéquate, absence de notification d'une violation survenue en mars 2023 et absence de vérification de l'âge — décision assortie d'une obligation de campagne d'information de six mois. La même autorité a sanctionné Luka Inc., éditeur du compagnon conversationnel Replika, de 5 millions d'euros en mai 2025, pour des motifs voisins.
Ces trois décisions dessinent un motif constant : ce n'est pas la technologie qui est sanctionnée, c'est l'absence de base légale et de vérification d'âge. Le contexte français, lui, s'est durci pour d'autres raisons. Le rapport annuel 2025 de la CNIL, publié le 18 mai 2026, fait état de 83 sanctions pour 486 839 500 euros d'amendes, contre environ 55 millions l'année précédente. Cet écart tient presque entièrement à deux décisions du 1er septembre 2025 relatives aux cookies — 325 millions contre Google, 150 millions contre Shein — et non à l'IA. L'autorité a par ailleurs reçu 20 150 plaintes, mené 323 contrôles, prononcé 143 mises en demeure et enregistré 6 167 notifications de violation de données.
Ce qui a été effectivement sanctionné en Europe
0 M€
Clearview AI, sanctionnée par la CNIL le 20 octobre 2022 pour moissonnage d'images faciales sans base légale
0 M€
OpenAI, sanctionnée par l'autorité italienne le 20 décembre 2024, avec obligation de campagne d'information de six mois
0 M€
Luka Inc., éditeur de Replika, sanctionnée par l'autorité italienne en mai 2025
0
Sanction prononcée à ce jour sur le fondement du règlement européen sur l'IA
Qui contrôle l'application de l'AI Act en France ?
Personne, formellement, et c'est peu commenté.
L'article 70 imposait à chaque État membre de désigner au moins une autorité notifiante et une autorité de surveillance du marché au plus tard le 2 août 2025. La France a publié un projet de désignation le 9 septembre 2025, articulé autour de dix-sept autorités de surveillance du marché : la CNIL sur quinze cas d'usage, la DGCCRF sur quatorze, l'Arcom sur sept, le reste réparti entre régulateurs sectoriels — ACPR et AMF pour la finance, ANSM et agences régionales de santé pour le sanitaire. Les dispositions formalisant cette architecture avaient été intégrées à un projet de loi d'adaptation au droit de l'Union en novembre 2025, puis retirées avant dépôt. En janvier 2026, plus de cinq mois après l'échéance, la France ne figurait toujours pas parmi les États ayant procédé à la désignation.
L'effet pratique est double. Une entreprise ne sait pas à quel guichet s'adresser pour une question d'interprétation, et le régime de sanctions de l'AI Act, juridiquement applicable depuis le 2 août 2025, reste en France dépourvu d'exécutant désigné. La CNIL a toutefois retenu le recrutement comme thème de contrôle prioritaire pour 2026, en indiquant explicitement que cet exercice préfigure ses futures responsabilités d'autorité de surveillance du marché dans le domaine du travail. Le message est lisible : la préparation se fait par le RGPD, avant que l'AI Act ne prenne le relais.
Combien coûte la conformité, et qui a intérêt à en gonfler le prix ?
C'est le terrain où les chiffres divergent le plus, et où l'écart s'explique par la méthode plus que par les faits.
Deux ordres de grandeur circulent. Le premier vient de l'étude d'appui à l'analyse d'impact de la Commission, conduite par le CEPS : environ 330 000 euros pour la mise en place d'un système de management de la qualité conforme, et 71 400 euros par an de maintenance, pour un fournisseur de système à haut risque. Le second, publié le 26 juillet 2021 par le Center for Data Innovation, avance 31 milliards d'euros de coût pour l'économie européenne sur cinq ans.
L'écart n'est pas un désaccord d'estimation, c'est une divergence de périmètre, et le CEPS l'a publiquement documentée : le second calcul applique le surcoût propre aux systèmes à haut risque à l'ensemble des investissements en IA, alors que la Commission estime la part des systèmes effectivement classés à haut risque entre 5 % et 15 % du total. Le chiffre de 400 000 euros par produit, souvent cité isolément, résulte quant à lui de la simple addition des deux montants du CEPS — installation plus première année de maintenance.
Ces montants décrivent en outre un fournisseur, pas un déployeur. Une entreprise qui achète un outil sur étagère n'assume ni le système de management de la qualité ni l'évaluation de conformité : elle assume l'analyse d'impact, la documentation de sa base légale, l'information des personnes, la formation des utilisateurs et la surveillance humaine. Aucune source publique datée ne chiffre ce paquet-là de façon vérifiable, et cette enquête s'abstient donc d'en proposer un montant.
Part des entreprises utilisant au moins une technologie d'IA en France (2025)
Qu'est-ce qui reste juridiquement indéterminé ?
Quatre zones grises, toutes documentées.
Le second omnibus, celui qui touche au RGPD, n'est pas adopté. Il propose d'inscrire explicitement l'intérêt légitime comme base légale de l'entraînement de modèles d'IA, de porter le délai de notification des violations de 72 à 96 heures et d'instaurer un guichet unique de déclaration commun au RGPD, à NIS2, à DORA et à la directive sur la résilience des entités critiques. Dans leur avis conjoint 2/2026 du 11 février 2026, le CEPD et le Contrôleur européen de la protection des données ont estimé que la redéfinition proposée de la donnée personnelle allait bien au-delà d'un ajustement technique et ne reflétait pas fidèlement la jurisprudence de la Cour de justice. Cette redéfinition a depuis été retirée du texte. Le Sénat français a publié le 19 mai 2026 un avis politique en défaveur du paquet.
La qualification des acteurs de la chaîne de valeur reste ouverte. Qui est responsable de traitement, qui est sous-traitant, entre le concepteur d'un modèle, l'éditeur qui l'intègre et l'entreprise qui l'utilise ? La CNIL a inscrit cette clarification à son programme de travail 2026 ; elle n'est pas publiée.
L'anonymat d'un modèle s'apprécie au cas par cas, sans méthode d'évaluation standardisée. C'est l'objet du projet PANAME de la CNIL, un outil d'audit qui n'existe pas encore.
La présomption de conformité n'a pas de support. Tant qu'aucune norme harmonisée n'est citée au Journal officiel, un fournisseur qui veut anticiper l'échéance de décembre 2027 doit démontrer sa conformité sans référentiel opposable, à ses frais et à ses risques.
Ce que cette enquête n'a pas pu établir
Trois limites, dites franchement.
Le coût de mise en conformité pour un déployeur français — l'entreprise qui achète et utilise, par opposition au fournisseur qui conçoit — n'existe pas comme donnée publique vérifiable. Les fourchettes qui circulent, de quelques milliers à plusieurs centaines de milliers d'euros, proviennent d'acteurs du marché du conseil et de l'audit, sans méthodologie publiée. Cette enquête a choisi de ne pas les reprendre plutôt que de les blanchir en les citant.
Le nombre exact d'États membres ayant désigné leurs autorités nationales compétentes n'a pas pu être établi sur une source institutionnelle datée. Les décomptes disponibles proviennent de veilles privées et divergent entre eux. Seul le cas français a pu être documenté précisément, à partir d'une source universitaire de janvier 2026.
Enfin, l'application effective du règlement (UE) 2026/1744 dépend d'une confirmation de la Commission sur la disponibilité des normes harmonisées, qui n'était pas intervenue à la date de rédaction. Les échéances de décembre 2027 et d'août 2028 citées ici sont des dates limites, pas des dates certaines : elles peuvent être avancées.
FAQ
L'AI Act s'applique-t-il déjà à mon entreprise en 2026 ?
Oui, pour trois blocs : les pratiques interdites et la littératie en IA depuis le 2 février 2025, le régime des modèles à usage général et les sanctions depuis le 2 août 2025, les obligations de transparence de l'article 50 depuis le 2 août 2026. Les obligations pesant sur les systèmes à haut risque de l'annexe III ont été repoussées au 2 décembre 2027 au plus tard par le règlement (UE) 2026/1744.
Le report de l'AI Act suspend-il mes obligations RGPD ?
Non. Les deux textes sont indépendants et se cumulent. La CNIL rappelle explicitement que le règlement sur l'IA ne remplace pas les exigences du RGPD. Base légale, minimisation, information des personnes, exercice des droits et analyse d'impact restent exigibles aujourd'hui pour tout traitement de données personnelles par un système d'IA.
Puis-je entraîner un modèle sur des données clients sans recueillir de consentement ?
La CNIL considère depuis ses recommandations du 19 juin 2025 que l'intérêt légitime peut servir de base légale au développement d'un système d'IA, sous réserve du test en trois étapes et de garanties renforcées : exclusion de certaines données, transparence, droit d'opposition effectif, pseudonymisation. La documentation des choix de conception est le point de conformité le plus scruté.
Qui contrôle l'application de l'AI Act en France ?
À la date de cette enquête, aucune autorité n'a été formellement désignée, alors que l'échéance fixée par l'article 70 était le 2 août 2025. Un projet publié le 9 septembre 2025 prévoit dix-sept autorités de surveillance du marché, la CNIL, la DGCCRF et l'Arcom concentrant l'essentiel des cas d'usage. La CNIL indique se préparer à cette désignation dans son programme de travail 2026.
L'enquête en slides